Antes de empezar
- Ollama funcionando
- Docker o el método de instalación que vayas a utilizar
- Decidir quién será la primera persona administradora
AI Supercomputers es el portal de IA local del grupo ietres.La compra se realiza en nuestras tiendas oficiales. Si una referencia no aparece con stock, consulta la posibilidad de reserva y la siguiente entrada prevista.
Open WebUI coloca una experiencia de chat sobre Ollama y otros proveedores. Puede funcionar autoalojado, admite usuarios, permisos y documentos, pero una instalación de producción requiere versiones fijadas, copias, TLS, control de acceso y una política de datos.
Al terminar tendrás una interfaz parecida a un chat, conectada a Ollama y preparada para que la pruebe un equipo reducido.
No necesitas entender toda la parte técnica para comenzar. Sigue el recorrido básico y abre los apartados avanzados únicamente cuando la primera prueba funcione.
Crea el primer administrador, cierra el registro libre, añade pocas cuentas y conecta uno o dos modelos. No abras la interfaz a Internet ni subas todos los documentos el primer día.
Acceso interno, cuentas individuales, un modelo y una colección pequeña.
Equipo dedicado si varias personas lo usan o necesitas modelos más grandes.
Inicio de sesión corporativo, varias colecciones, alta disponibilidad y administración avanzada.
La explicación avanzada continúa debajo. Puedes consultarla cuando el uso, los datos o el número de personas lo justifiquen.
Ejecuta la guía sobre un entorno de prueba. No avances a producción hasta obtener la salida verificable y documentar la reversión.
Ollama o un endpoint compatible funcionando solo en la red interna y una política de usuarios definida.
Desplegar una interfaz multiusuario con registro cerrado, TLS y una separación clara entre interfaz y permisos documentales.
Continúa con la etapa relacionada y conserva comandos, versiones, métricas y responsables.
Abrir el siguiente paso →La concurrencia, la caché y el modelo determinan si basta una estación o necesitas una plataforma profesional.
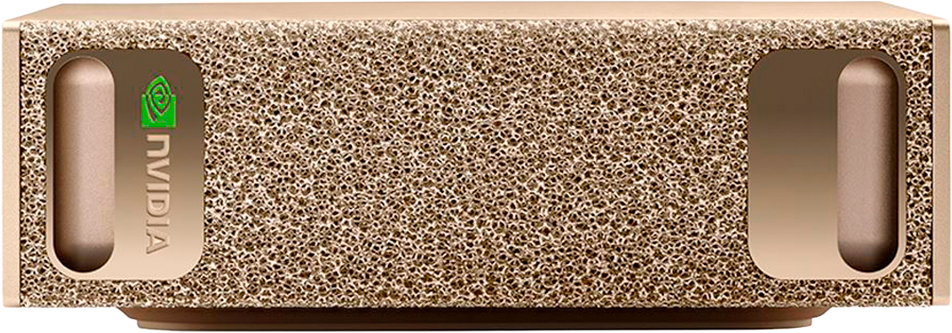
Referencia NVIDIA con 128 GB coherentes para modelos y contextos que exceden la VRAM habitual.
Compra entienda ietres
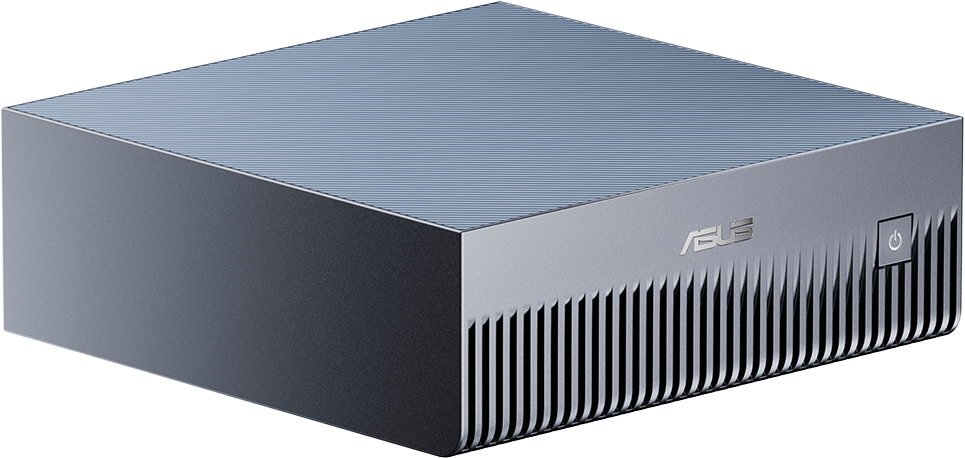
La misma clase de capacidad GB10 con tres escalones de almacenamiento y chasis ASUS.
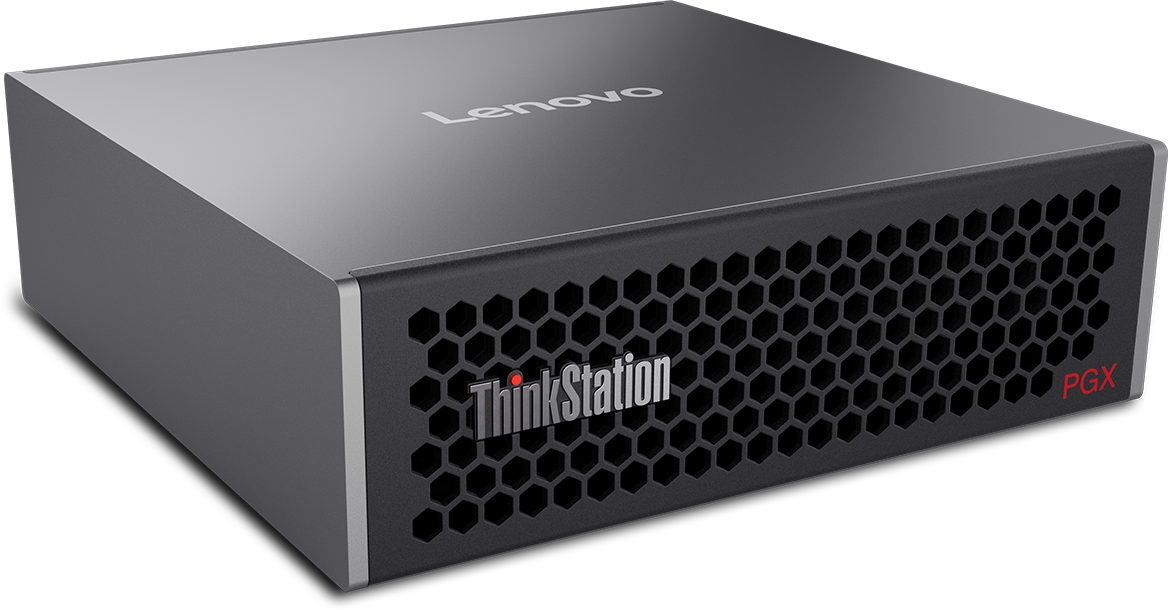
Plataforma GB10 de Lenovo con varias referencias; el almacenamiento es la diferencia principal verificada.
Prioriza velocidad y concurrencia cuando la carga completa cabe en la VRAM disponible.
Compra enietres informática
En cotidiano: Ollama es el motor en la sala de máquinas; Open WebUI es la recepción con la que trabaja tu equipo — cada persona con su usuario, sus conversaciones y los documentos de empresa consultables. Para la plantilla es "nuestro ChatGPT"; que detrás haya un Spark es un detalle técnico.
Ollama expone un motor y una API. Open WebUI añade conversaciones, historial, perfiles, gestión de modelos, carga de archivos, bases de conocimiento y una interfaz web. Esta separación permite actualizar la experiencia de usuario sin cambiar el motor de inferencia.
La plataforma es agnóstica de proveedor: puede conectarse a Ollama, endpoints compatibles con OpenAI y otros servicios. Esa flexibilidad también introduce un requisito de gobierno. Un administrador debe decidir qué proveedores están autorizados, qué modelos puede usar cada grupo y qué datos pueden salir de la red.
Open WebUI se describe como plataforma autoalojada y preparada para funcionar completamente sin conexión. Para que eso sea cierto en tu despliegue, descarga antes las imágenes y modelos, desactiva conectores externos, bloquea salida no necesaria y prueba el sistema en una red aislada.
La documentación oficial ofrece un arranque rápido con Docker. Para producción, no dependas de una etiqueta móvil como main; fija una versión estable que hayas probado.
docker run -d --name open-webui --restart unless-stopped -p 127.0.0.1:3000:8080 --add-host=host.docker.internal:host-gateway -v open-webui:/app/backend/data ghcr.io/open-webui/open-webui:<VERSION-ESTABLE>
El enlace a 127.0.0.1 evita exponer el contenedor directamente. El proxy inverso publica el servicio con TLS y autenticación. Si Open WebUI y Ollama están en contenedores separados, utiliza una red privada y no abras Ollama al resto de la LAN.
Licencia y edición: revisa las condiciones vigentes de Open WebUI y de cualquier función empresarial antes de desplegar. No presupongas que todas las capacidades de identidad, soporte o gobierno pertenecen a la misma edición.
Open WebUI incorpora control de acceso basado en roles. La configuración debe empezar con usuarios pendientes o sin permisos amplios y habilitar únicamente lo necesario.
Muy pocas cuentas, autenticación reforzada y uso separado de la cuenta diaria.
Acceso por grupo, sin gestión de proveedores ni carga indiscriminada de herramientas.
Evita el alta abierta y revisa identidad, departamento y finalidad antes de habilitar.
Las herramientas, la búsqueda web, la ejecución de código y los conectores aumentan la superficie de riesgo. Desactívalos por defecto y evalúa cada uno. Un chat sin herramientas no tiene el mismo perfil que un agente capaz de acceder a sistemas.
Open WebUI puede adjuntar archivos y crear bases de conocimiento para recuperación. La calidad depende de extracción, fragmentación, embeddings, filtros y permisos. Una respuesta con citas no es correcta por el mero hecho de mostrar una referencia.
La arquitectura completa está en RAG con los datos de tu empresa.
El despliegue local facilita control de residencia, pero no sustituye el análisis descrito en IA local y RGPD.
No necesitas esta parte para completar el tutorial básico. Ábrela únicamente si vas a administrar el sistema, compartirlo con más personas o resolver una incidencia.
Open WebUI es una aplicación multiusuario. Aunque la primera prueba se ejecute en un único equipo, conviene separar su interfaz, su almacenamiento y el servidor de modelos. El navegador se conecta a Open WebUI; Open WebUI se conecta a Ollama por una red interna; Ollama no necesita quedar expuesto a los usuarios.
Navegador → HTTPS → Open WebUI → red interna → Ollama → GPU
                         ↓
                 usuarios, chats y conocimiento
Sirve para validar interfaz y conexión. Publica el puerto solo en localhost y conserva los datos en un volumen. No lo presentes como patrón final para un equipo completo.
docker run -d \
  -p 127.0.0.1:3000:8080 \
  -v open-webui:/app/backend/data \
  --name open-webui \
  ghcr.io/open-webui/open-webui:main
Coloca un proxy HTTPS delante, fija una versión, limita registros, protege secretos y realiza copias del volumen. Separa Ollama y Open WebUI mediante una red privada o reglas de firewall.
localhost apunta al propio contenedor; utiliza el nombre interno o la dirección permitida.No utilices la etiqueta flotante de una imagen en un entorno crítico. Fija una versión probada, revisa cambios y actualiza primero una instancia de ensayo.
La configuración de conexión a Ollama o a otros proveedores es de instancia y afecta a los usuarios que puedan acceder a esos modelos. No mezcles una prueba personal con claves de producción. Decide desde el principio quién administra proveedores, quién crea conocimiento y quién solo conversa.
| Decisión | Configuración recomendada | Prueba |
|---|---|---|
| Registro de usuarios | Cerrado o pendiente de aprobación | Una cuenta nueva no accede hasta ser aceptada |
| Proveedores | Solo conexiones autorizadas | No aparecen modelos cloud por error |
| Modelos | Lista aprobada por grupo | Un usuario no ve modelos de otro ámbito |
| Herramientas | Desactivadas por defecto | Solo se muestran en flujos evaluados |
| Conocimiento | Propietario y permisos por colección | Prueba cruzada entre perfiles |
| Historial | Retención y borrado definidos | El usuario conoce y puede gestionar sus chats |
Coloca los contenedores en una red interna y utiliza el nombre del servicio. Publica Open WebUI al proxy; Ollama puede quedar sin puerto público. Si Ollama está en el host, habilita solo la ruta necesaria y comprueba firewall. Cambiar OLLAMA_HOST a todas las interfaces no añade autenticación.
Selecciona un modelo descargado localmente, desactiva conexiones no utilizadas y observa los registros de Ollama mientras respondes. Una interfaz local puede conectarse a un proveedor externo si está configurado; la ubicación de la página no demuestra la ubicación de la inferencia.
Open WebUI distingue roles y permisos granulares. Utilízalos como una capa de aplicación, pero conserva las autorizaciones de datos también en el sistema de origen y en el proceso de recuperación. Un grupo de interfaz no debe ser la única protección de un repositorio sensible.
Gestiona conexiones, versiones, altas y políticas. Esta cuenta no debería utilizarse para conversación diaria.
Publica recursos de un ámbito concreto sin obtener control sobre toda la instancia.
Accede únicamente a modelos, herramientas y colecciones necesarias para su función.
El estado «pendiente» es útil para impedir acceso hasta la aprobación. También debes definir cómo se revocan sesiones cuando una persona cambia de función o abandona la organización.
La función de conocimiento permite adjuntar documentos y recuperar fragmentos durante el chat. Para una prueba, empieza con pocos archivos bien estructurados. Para empresa, aplica el método completo de RAG con permisos y evaluación.
Ollama y el contexto: configura una ventana suficiente para instrucciones, historial y fragmentos. Aumentarla consume más memoria; mide la configuración efectiva y no solo el máximo de la familia.
Si existen permisos por usuario, muchas versiones, actualización continua o requisitos de auditoría, utiliza una canalización RAG administrada. El chat con archivos es adecuado para una prueba individual; no sustituye gobierno documental.
Open WebUI puede integrar herramientas, funciones y conexiones externas. Cada extensión amplía la superficie de ataque y el recorrido de los datos. El modelo propone utilizarla; la aplicación y el servicio remoto deben aplicar permisos.
Los protocolos de herramientas facilitan conexión, pero no hacen segura una herramienta. Revisa el servidor, los comandos expuestos y su autenticación. No permitas una terminal general, acceso al sistema de archivos completo o peticiones arbitrarias desde una instancia multiusuario.
| Área | Control | Comprobación |
|---|---|---|
| Red | HTTPS, proxy, firewall y Ollama interno | Solo el proxy es accesible desde la red de usuarios |
| Identidad | Alta cerrada, roles y sesiones | Revocación inmediata y bloqueo de fuerza bruta |
| Secretos | Variables o gestor de secretos | No aparecen en HTML, logs ni copias sin cifrar |
| Datos | Volumen protegido y retención | Restauración probada y borrado aplicable |
| Modelos | Proveedores permitidos | No existe salida cloud no documentada |
| Extensiones | Lista aprobada y versiones fijadas | Sin instalación libre por usuarios |
| Actualización | Ensayo, copia y reversión | Pruebas funcionales y de permisos antes de publicar |
| Registro | Eventos proporcionales y alertas | No se almacena contenido sensible sin finalidad |
Fija estos valores en la versión que hayas probado y confirma su valor efectivo en el panel de administración. Algunas opciones son persistentes y un valor guardado en la base puede prevalecer sobre el entorno después del primer arranque.
WEBUI_URL=https://ia.intranet.ejemplo
ENABLE_SIGNUP=False
ENABLE_PASSWORD_VALIDATION=True
WEBUI_SESSION_COOKIE_SECURE=True
WEBUI_SESSION_COOKIE_SAME_SITE=strict
JWT_EXPIRES_IN=24h
CORS_ALLOW_ORIGIN=https://ia.intranet.ejemplo* cuando la instancia tiene usuarios o herramientas.Secure sobre HTTPS. Si utilizas OAuth u OIDC, prueba el callback; SameSite=strict puede impedirlo y puede ser necesario lax.WEBUI_SECRET_KEY entre reinicios y réplicas. Rotarla invalida sesiones, por lo que necesita un procedimiento.ENABLE_SIGNUP y prueba una cuenta nueva desde una sesión privada.Limita cabeceras de proxy, tamaño de subida, tiempo de petición y tipos de archivo. Analiza archivos antes de procesarlos y ejecuta la aplicación con un usuario sin privilegios. Las copias deben incluir datos persistentes y configuración, no solo la imagen del contenedor.
| Síntoma | Primera comprobación | Siguiente paso |
|---|---|---|
| No aparecen modelos | URL de Ollama desde el contenedor | Red, DNS interno, firewall y permisos |
| El chat responde pero RAG ignora documentos | Fragmentos recuperados y contexto efectivo | Embeddings, top-k, segmentación y ventana |
| Primera respuesta muy lenta | Modelo cargado y tiempo de prefill | Residencia, contexto, disco y descarga a CPU |
| Varios usuarios bloquean el servicio | Cola, memoria y sesiones concurrentes | Réplicas, límites o modelo más pequeño |
| Un usuario ve un recurso incorrecto | Roles, grupos y recurso compartido | Retirar acceso, revisar registros y probar perfiles |
| Actualización rompe una función | Versión, migración y logs | Revertir volumen y aplicación según procedimiento |
Mide Open WebUI y el servidor de modelos por separado. Una interfaz rápida no reduce el tiempo de inferencia; una GPU libre no corrige una base de datos lenta. Registra latencia de aplicación, cola, carga, prefill y generación.
Prueba la carga con el número de sesiones previsto. Una GPU rápida gana cuando todo cabe; DGX Spark aporta memoria y DGX Station amplía la escala multiusuario.
Empieza con pocos modelos, permisos mínimos y una base de conocimiento pequeña. Mide calidad y uso antes de ampliar herramientas o datos.
Diseñar el RAGLas especificaciones, funciones y límites descritos se contrastan con documentación primaria de Open WebUI, documentos y agentes. Las recomendaciones de compra, el orden de los pasos y los márgenes de planificación son criterios editoriales de AI Supercomputers: deben confirmarse con la versión instalada y una prueba real.
Workspace de Open WebUI · Knowledge y RAG · Modelos configurados · Seguridad de Tools
No. Ollama sirve y gestiona modelos; Open WebUI añade una interfaz, usuarios, conversaciones, documentos, permisos e integración con varios proveedores.
La plataforma está diseñada para poder operar de forma autoalojada y sin conexión, siempre que modelos, imágenes y dependencias ya estén disponibles y no se activen funciones externas.
Admite usuarios, roles y permisos. Una implantación de empresa debe revisar además identidad, copias, retención, aislamiento de datos, registros, límites y edición o licencia aplicable.
No es recomendable depender de una etiqueta móvil. Fija una versión estable probada, conserva la imagen anterior y actualiza primero en un entorno de validación.
No. El autoalojamiento facilita control técnico, pero la organización sigue siendo responsable de finalidad, base jurídica, minimización, seguridad, información, derechos y retención.
Sí. Es agnóstico de proveedor y admite Ollama, APIs compatibles y otros servicios. Para un entorno solo local hay que limitar proveedores, red y credenciales.